
Stilstaande distributiecentra, vertraagde leveringen en ontregelde koelsystemen. Recente cyberincidenten laten zien hoe kwetsbaar logistieke ketens zijn geworden. Waar cybersecurity lange tijd vooral werd gezien als een verantwoordelijkheid van de IT-afdeling, wordt steeds duidelijker dat digitale veiligheid direct raakt aan de continuïteit van de logistieke operatie. Wat betekent dit voor bedrijven die voor de keuze van een nieuw Warehouse Management System (WMS) staan?
De recente berichtgeving laat zien hoe ingrijpend de gevolgen van digitale incidenten kunnen zijn. Bij Albert Heijn kwamen meerdere distributiecentra stil te liggen als gevolg van een digitaal veiligheidsincident. Systemen werden uit voorzorg uitgeschakeld, waardoor de bevoorrading van winkels en de bezorging van online boodschappen onder druk kwamen te staan.
Eerder werd logistiek dienstverlener CEVA Logistics getroffen door een cyberaanval. De gevolgen daarvan waren ook merkbaar bij klanten als bol en de Bijenkorf. Bestellingen liepen vertraging op en het duurde enige tijd voordat de dienstverlening volledig kon worden hervat.
Ook in Frankrijk werd duidelijk hoe kwetsbaar digitaal aangestuurde processen kunnen zijn. Daar werden bij honderden supermarkten koelsystemen ontregeld door een cyberaanval. Door misbruik te maken van kwetsbaarheden in software konden aanvallers temperatuurinstellingen manipuleren, met schade aan voorraden tot gevolg.
Hoewel de aard en oorzaak van deze incidenten verschillen, maken ze één ding duidelijk: een digitale verstoring blijft zelden beperkt tot de IT-omgeving. De gevolgen worden juist zichtbaar op de werkvloer, in de beschikbaarheid van producten en uiteindelijk bij de klant.
De afgelopen jaren is de digitalisering van warehouses in hoog tempo doorgegaan. Logistieke processen zijn steeds verder geautomatiseerd en systemen zijn intensiever met elkaar verbonden. Het Warehouse Management System speelt hierin een centrale rol. Het stuurt de goederenstromen aan, bewaakt de voorraad en zorgt ervoor dat orders op het juiste moment en op de juiste manier worden verwerkt.
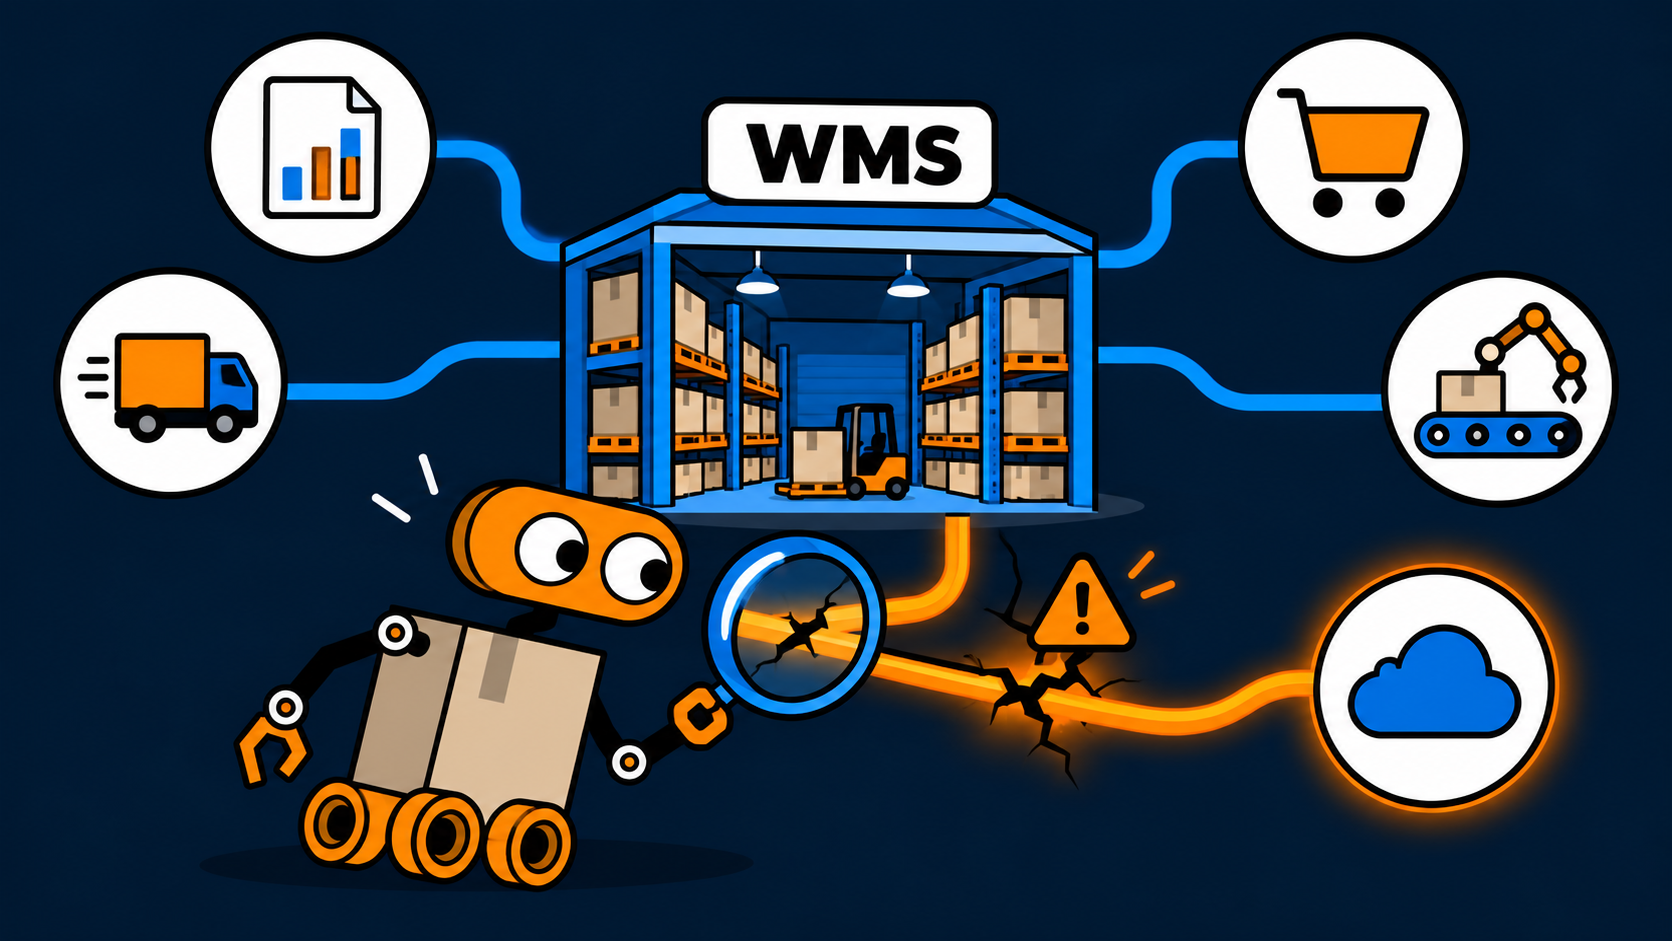
Daarbij staat het WMS vrijwel nooit op zichzelf. Het wisselt voortdurend informatie uit met ERP-systemen, transportmanagementsystemen, webshops en geautomatiseerde magazijninstallaties. Die integratie maakt het mogelijk om efficiënter te werken, de productiviteit te verhogen en klanten steeds sneller te bedienen.
Maar deze ontwikkeling heeft ook een keerzijde. Naarmate processen afhankelijker worden van digitale systemen, worden de gevolgen van een verstoring groter. Wanneer het WMS niet beschikbaar is, kunnen orders niet worden vrijgegeven, raken goederenstromen ontregeld en kunnen geautomatiseerde installaties stilvallen. In een sterk geautomatiseerd distributiecentrum kan een relatief beperkte digitale verstoring daardoor grote operationele gevolgen hebben.
Bovendien hoeft het probleem niet bij het WMS zelf te ontstaan. Ook een incident bij een gekoppeld systeem, hostingpartij of externe dienstverlener kan de logistieke operatie raken. Juist de onderlinge verbondenheid van systemen maakt cybersecurity tot een onderwerp dat verder reikt dan de beveiliging van één softwarepakket.
Bij de selectie van een nieuw WMS gaat veel aandacht uit naar de ondersteuning van logistieke processen. Kan het systeem de gewenste werkwijze faciliteren? Hoe flexibel is de oplossing? Welke integratiemogelijkheden zijn beschikbaar? En hoe verhouden de functionaliteiten en kosten van verschillende leveranciers zich tot elkaar?
Het zijn logische en belangrijke vragen. Maar de recente incidenten laten zien dat er nog een andere vraag nadrukkelijk op tafel moet liggen: hoe veilig en betrouwbaar is de oplossing waarop de logistieke operatie straks gaat draaien?
Een WMS wordt doorgaans voor een lange periode geselecteerd. Bedrijven verbinden zich daarmee niet alleen aan bepaalde functionaliteiten en een softwareleverancier, maar ook aan de manier waarop die leverancier omgaat met informatiebeveiliging, onderhoud, kwetsbaarheden en incidenten.
Dat vraagt om een bredere beoordeling dan alleen de technische mogelijkheden van het systeem. Het gaat ook om de organisatie achter de software. Hoe is cybersecurity binnen de leveranciersorganisatie geborgd? Welke maatregelen worden genomen om ongeautoriseerde toegang te voorkomen? Hoe worden beveiligingsupdates uitgevoerd en hoe wordt omgegaan met nieuwe kwetsbaarheden?
Ook de gekozen IT-architectuur speelt hierin een belangrijke rol. Steeds meer WMS-oplossingen worden vanuit de cloud aangeboden. Dat kan voordelen bieden op het gebied van beheer, beschikbaarheid en beveiliging, maar maakt het ook noodzakelijk om goed te begrijpen welke verantwoordelijkheden bij de leverancier liggen en welke bij de gebruiker.
Een leverancier die functioneel uitstekend aansluit bij de logistieke processen, is daarmee niet automatisch de beste keuze. Ook de beveiliging en de continuïteit van de oplossing moeten passen bij het risicoprofiel van de organisatie.
Bij cybersecurity ligt de nadruk vaak op het voorkomen van incidenten. Dat is vanzelfsprekend belangrijk, maar volledige veiligheid bestaat niet. Zelfs organisaties die veel investeren in informatiebeveiliging kunnen worden getroffen door een cyberaanval of andere digitale verstoring.
Daarom is het minstens zo belangrijk om te kijken naar de gevolgen wanneer er toch iets misgaat.
Hoe snel kan een WMS na een incident weer operationeel zijn? Zijn er betrouwbare back-ups beschikbaar en worden herstelprocedures regelmatig getest? Welke afspraken zijn er gemaakt over beschikbaarheid, communicatie en ondersteuning? En misschien nog wel belangrijker: wat betekent een langdurige systeemuitval voor de logistieke operatie?
Voor een warehouse dat grotendeels handmatig werkt, kunnen de mogelijkheden om tijdelijk terug te vallen op alternatieve processen anders zijn dan voor een volledig geautomatiseerd distributiecentrum. De impact van een incident hangt dus sterk samen met de inrichting van de logistieke operatie.
Dat maakt cybersecurity ook een bedrijfskundig vraagstuk. De mogelijke gevolgen van een incident moeten worden afgewogen tegen de maatregelen die nodig zijn om risico's te beperken. Stilstaande medewerkers, gemiste omzet, extra transportkosten, voorraadverlies en reputatieschade kunnen de kosten van een cyberincident snel laten oplopen.
Investeringen in beveiliging en bedrijfscontinuïteit zijn daardoor niet uitsluitend IT-kosten, maar dragen rechtstreeks bij aan de betrouwbaarheid van de logistieke dienstverlening.
Vrijwel iedere WMS-leverancier zal aangeven dat cybersecurity serieus wordt genomen. Maar hoe maak je de verschillen tussen leveranciers inzichtelijk? En hoe bepaal je of de getroffen maatregelen daadwerkelijk aansluiten bij de eisen van jouw organisatie?
Daarvoor is het belangrijk om verder te kijken dan algemene toezeggingen. Certificeringen, zoals ISO 27001, kunnen inzicht geven in de manier waarop informatiebeveiliging is georganiseerd. Maar ook de beveiliging van koppelingen, het beheer van gebruikersrechten, de frequentie van updates en de procedures voor incidentafhandeling verdienen aandacht.
Daarnaast is het verstandig om leveranciers te vragen hun werkwijze concreet te onderbouwen. Hoe wordt omgegaan met kwetsbaarheden? Welke herstelmogelijkheden zijn beschikbaar? Hoe wordt de klant geïnformeerd bij een incident en welke verantwoordelijkheden zijn contractueel vastgelegd?
Door deze onderwerpen al tijdens het selectieproces bespreekbaar te maken, ontstaat een beter beeld van de digitale weerbaarheid van de verschillende oplossingen. Cybersecurity wordt daarmee niet iets dat pas tijdens de implementatie door de IT-afdeling wordt beoordeeld, maar een volwaardig onderdeel van de uiteindelijke leverancierskeuze.
De recente incidenten onderstrepen hoe belangrijk het is om cybersecurity vanaf het begin mee te nemen bij de selectie van een nieuw WMS. Een systeem kan functioneel uitstekend aansluiten op de logistieke processen, maar wanneer de beveiliging of de continuïteit onvoldoende is geregeld, kan dat grote gevolgen hebben voor de bedrijfsvoering.
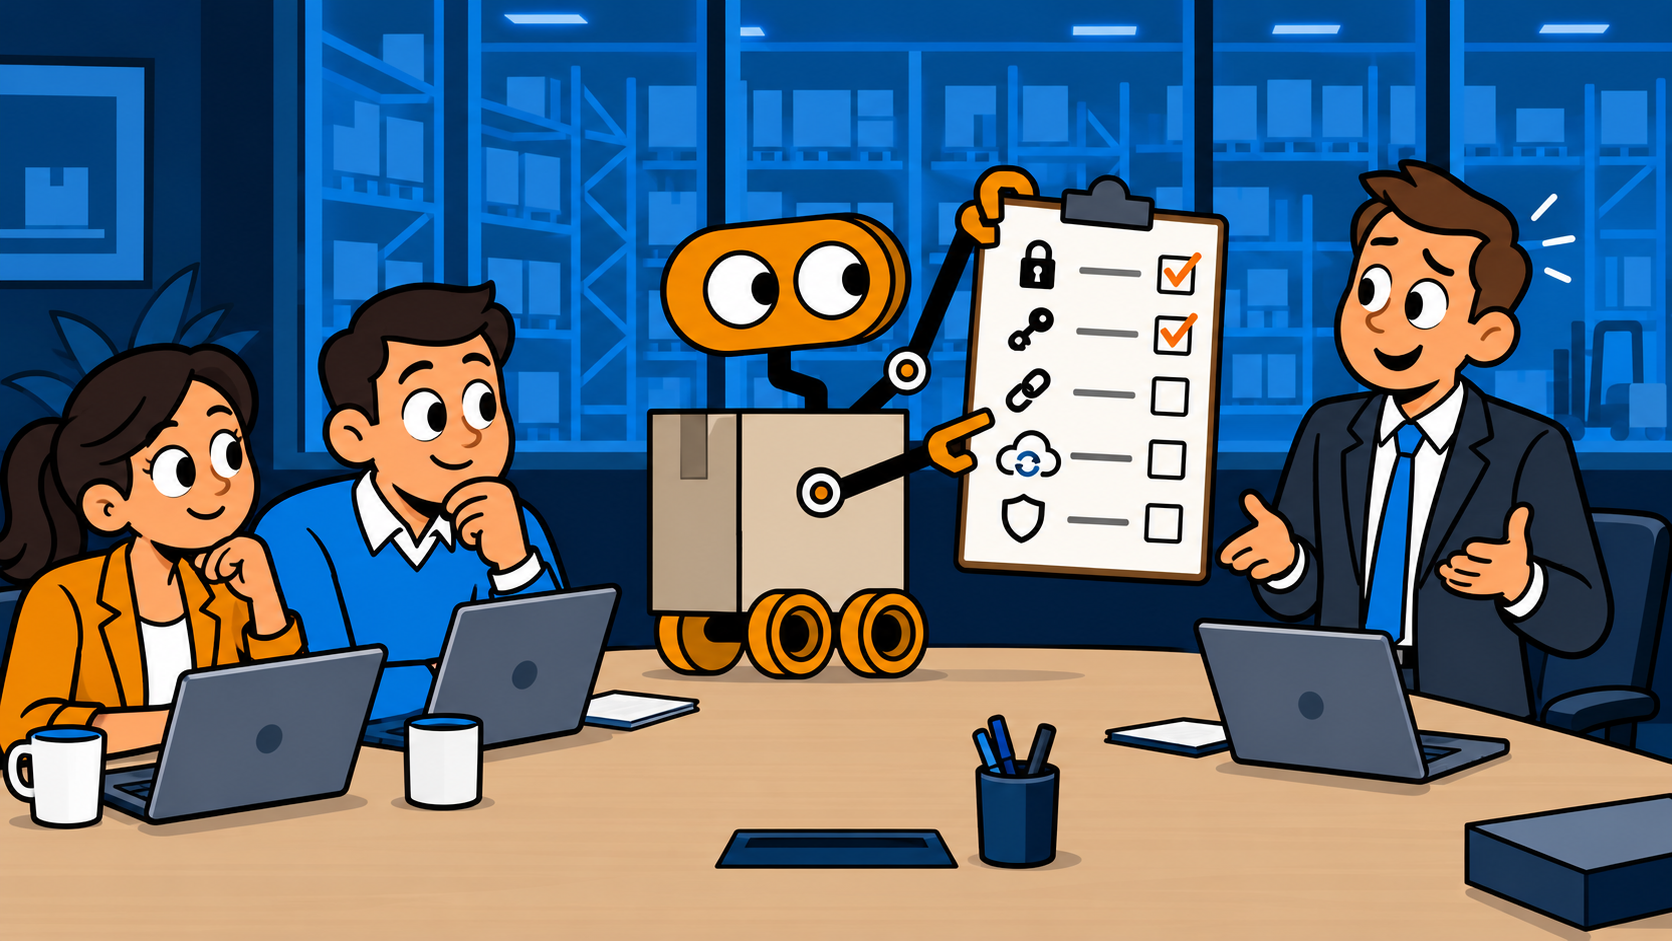
Bij SCEX besteden we daarom binnen onze WMS-selecties nadrukkelijk aandacht aan dit onderwerp. In WMS Guide, onze gestructureerde methodiek voor WMS-selecties, hebben we een speciale sectie opgenomen die volledig is gericht op cybersecurity. Hierin bevragen we WMS-leveranciers gericht op onder meer informatiebeveiliging, toegangsbeheer, beveiliging van koppelingen, back-up- en herstelprocedures en bedrijfscontinuïteit.
Door deze aspecten gestructureerd mee te nemen in de beoordeling, ontstaat niet alleen inzicht in de functionele geschiktheid van een WMS, maar ook in de digitale weerbaarheid van de oplossing en de organisatie erachter.
Want uiteindelijk gaat een goede WMS-selectie niet alleen over de vraag welk systeem de logistieke processen vandaag het beste ondersteunt, maar ook over de zekerheid dat die processen morgen kunnen blijven draaien.
Wil je weten hoe je naast functionaliteit en kosten ook cybersecurity en bedrijfscontinuïteit op een gestructureerde manier kunt meenemen in je WMS-selectie? Met WMS Guide helpt SCEX organisaties bij het maken van een onafhankelijke en goed onderbouwde keuze.
Ontdek wat WMS Guide voor jouw organisatie kan betekenen en neem contact met ons op voor een vrijblijvend gesprek.



Meer weten over de aanpak van SCEX? Plan direct een gratis en vrijblijvende kennismaking in.